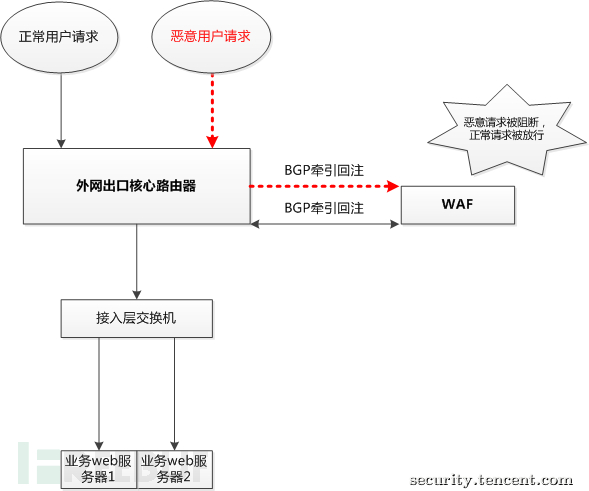
随着网络技术的不断发展和广泛应用,防火墙作为保障企业信息安全的重要工具,其重要性日益突显。本文将围绕防火墙配置这一主题,探讨如何在复杂多变的网络环境中有效保护企业的网络安全。
什么是防火墙配置?
简单来说,防火墙配置是根据企业的具体需求,通过设置规则和策略来控制进出网络的数据流,从而阻止潜在威胁进入系统的一种方式。它好比人体免疫系统中的白细胞一般,能够在敌人尚未入侵时将其拦截在外。
当前行业动态与挑战
近年来,网络安全事件频发,企业面临着前所未有的风险压力。黑客攻击、恶意软件和内部人员误操作等成为了防火墙配置时需要重点关注的问题。
攻击手段多样化
现今,网络攻击的手段愈发多样复杂,如DDoS攻击、勒索软件攻击等,这使得传统的单一防御手段显得力不从心。因此,在进行防火墙配置时,应充分考虑到各种潜在威胁,并制定相应的应对措施。
内部安全意识不足
内部员工的安全意识薄弱同样是造成网络安全问题的重要原因。因此,在实施防火墙配置的同时,还应当注重对员工的培训教育工作,提高大家的安全防范能力。
网络防御策略与实际应用案例
构建完善的企业网络安全体系需要从以下几个方面入手: - 外部攻击防护:通过设置合理的访问控制规则来屏蔽外部恶意流量,比如使用包过滤技术限制特定IP地址或端口等。 - 内部威胁监控:采用多层次的安全检测系统对网络活动进行实时监测,并在发现异常行为时及时采取应对措施。 - 数据加密传输:对敏感信息实施严格的加密保护,减少被窃取的风险。
以某知名企业为例,在面对频繁的网络攻击时,通过引入先进的防火墙配置方案,并结合多维度的安全防护体系,成功抵御了数十次企图渗透的核心业务系统。这不仅保障了公司的核心竞争力不受到威胁,还为其他企业在类似情况下提供了宝贵的借鉴经验。
结语:构建全方位防御屏障
综上所述,在网络攻击事件日新月异的今天,企业要想有效应对各种挑战并确保自身安全无忧,除了定期更新和完善防火墙配置之外,还需关注内外部环境的变化,灵活调整策略。只有建立起一套严密且动态的网络安全体系,才能真正做到防患于未然。